Yvonne Thomsen

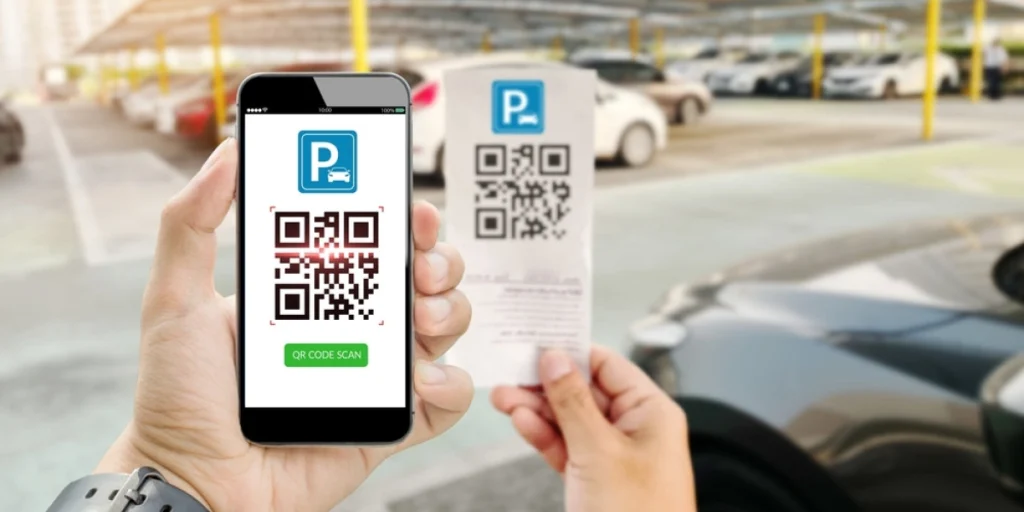
Kriminelle klistrer egne QR-koder over de ekte på parkeringsautomater og restaurantbord, og det holder med én skanning for at betalingskortet skal havne i feil hender.


Metoden kalles quishing, en kombinasjon av QR-kode og phishing, og det er en av de raskest voksende svindelformene i både USA og Norge. Amerikanske Federal Trade Commission advarer om at svindlere legger falske «scan to pay»-klistremerker rett over de legitime kodene på parkeringsautomater, slik at føreren sendes til en falsk betalingsside i stedet for kommunens eller parkeringsselskapets ekte.
Mekanikken er den samme ved restaurantbord, ladestolper og innsamlingsbøsser: en gjennomsiktig eller profesjonelt trykt klistremerke festes over den ekte koden, og den som skanner havner på en side som ser korrekt ut, men som samler inn kortnummer, CVC, personnummer og noen ganger installerer skadelig programvare.
Teknologinettstedet Trend har tidligere skrevet om hvordan metoden har spredd seg til svenske parkeringsplasser og restauranter.
Slik fungerer bløffen i praksis
QR-koden i seg selv er ikke mer enn en maskinlesbar måte å åpne en nettadresse på, og alle kan lage en. Jan Olsson, kriminalkommissær ved Nationellt it-brottscentrum, har advart i et intervju med TV4 om at publikums tillit til QR-koder er feilplassert.

«QR-koder er absolutt helt verdiløse som verifisering av noe som helst», sier Jan Olsson til TV4.
Han peker på at kodene har «et ufortjent godt rykte for å være noe man kan stole på», til tross for at hvem som helst kan generere en på noen sekunder. Sikkerhetsselskapet Förebygg har ifølge TV4 sett en tydelig økning av quishing-angrep.
De falske betalingssidene er ofte nesten identiske med de ekte, med riktig logo, fargesetting og felt for kortopplysninger. Når informasjonen er sendt inn, kan svindlerne enten debitere engangsbeløp eller legge opp gjentakende trekk som er vanskelige å oppdage før den månedlige kontoutskriftssummen slår inn.
Tre kontroller du gjør på stedet før du skanner
Federal Trade Commission og politiet lander på de samme praktiske rådene. Tre trinn er nok til å unngå de aller fleste quishing-fellene.
1. Inspiser klistremerket fysisk. FTC skriver at man skal se etter tegn på manipulering: dekaler som ligger oppå andre dekaler, kanter som løsner, eller trykk og farger som ikke matcher det permanente klistremerket på automaten. En kode som ser litt «midlertidig» ut er et varselsignal.
2. Forhåndsvis nettadressen. Alle moderne mobilkameraer viser URL-en før siden åpnes. Les den. Kommunens ekte parkeringsside heter noe som matcher kommunen eller det anlitete parkeringsselskapet, ikke en forkortet lenke eller en adresse med ekstra bokstaver. «If you see a QR code in an unexpected place, inspect the URL before you open it», skriver FTC.
3. Hopp over QR-koden helt. Det sikreste er å åpne din eksisterende parkeringsapp manuelt og angi sonekoden som står på skiltet, eller å skrive inn kommunens parkeringsadresse selv i nettleseren. På restauranter kan man be om en fysisk meny eller betale i kassen.
Hva gjør du om du allerede har skannet
Har du allerede matet inn kortopplysninger på en side du mistenker er falsk, skal du umiddelbart kontakte banken din og sperre kortet, samt anmelde forholdet til politiet. FTC anbefaler også at man bytter passord på de kontoene man logget inn på og aktiverer totrinnsbekreftelse på bank-, e-post- og sosiale medier-kontoer.
En overordnet regel som Olsson fremholder til TV4 er at QR-koden ikke i seg selv er noen garanti for at du lander der du tror. Er du usikker: ikke skann.